Wir sind Ihr CSAF-Partner
Sie setzen CSAF ein, wollen Ihre Advisory-Prozesse weiterentwickeln oder Anforderungen konfigurieren?
Wir übernehmen auch den Betrieb für Sie, sodass sich Ihre PSIRT-Teams auf die fachliche Bewertung konzentrieren können.

Ob Industriesteuerung, Medizingerät oder Unternehmensanwendung: Immer mehr Produkte enthalten Software und sind über Netzwerke erreichbar. Damit kann jede Schwachstelle in dieser Software zum Einfallstor für Cyberkriminelle werden. Hersteller veröffentlichen deshalb Sicherheitshinweise, sogenannte Advisories. Sie beschreiben, welche Produkte betroffen sind und was zu tun ist.
Für Anwender wird das zu einer wachsenden Aufgabe. Wer viele Produkte verschiedener Hersteller einsetzt, kann kaum noch von Hand prüfen, welche Meldung die eigenen Systeme betrifft. Genau hier setzt das Common Security Advisory Framework (CSAF) an. Mit dem Standard können Hersteller ihre Advisories strukturiert und maschinenlesbar veröffentlichen. Anwender können dann automatisiert prüfen, ob ihre Produkte betroffen sind, sofern die Produktdaten auf beiden Seiten zusammenpassen. Wir halten CSAF für einen wichtigen Baustein, um Schwachstellenmanagement handhabbar zu machen. Umso mehr freut es uns, die Werkzeuge rund um den Standard seit Jahren mitgestalten zu dürfen.
Eine Schwachstelle wird bekannt. Das PSIRT (Product Security Incident Response Team) eines Herstellers beginnt mit der Analyse und stellt fest: Die betroffene Komponente steckt in mehreren Produktlinien. Bei einer Version ist der Fehler bestätigt, für eine weitere wird noch geprüft, eine dritte enthält die Korrektur bereits. Währenddessen fragen Kunden, ob ihre konkrete Installation betroffen ist und welche Abhilfe sie einspielen sollen.
In dieser Situation reicht es nicht, die Schwachstelle einmal verständlich zu beschreiben. Der Hersteller muss nachvollziehbar festhalten, welche Produktvarianten geprüft wurden, was bereits behoben ist und welche Informationen sich mit dem nächsten Analysefortschritt ändern. Kunden und Partner müssen dieselben Angaben wiederum mit ihrem eigenen Bestand abgleichen können.
Das Common Security Advisory Framework (CSAF) hilft dabei, diese Informationen strukturiert auszutauschen. Der OASIS-Standard, seit 2025 auch als internationale Norm ISO/IEC 20153 anerkannt, definiert ein JSON-basiertes CSAF-Dokument für Sicherheitsmeldungen. Ein CSAF-Advisory kann Produkte und Versionen, Schwachstellen, Betroffenheitsstati sowie Abhilfen beschreiben. Statt wichtige Zuordnungen nur in Fließtext zu verstecken, bildet es sie in klar definierten Feldern ab.
Im Beispiel kennzeichnet der Hersteller die Versionen so:
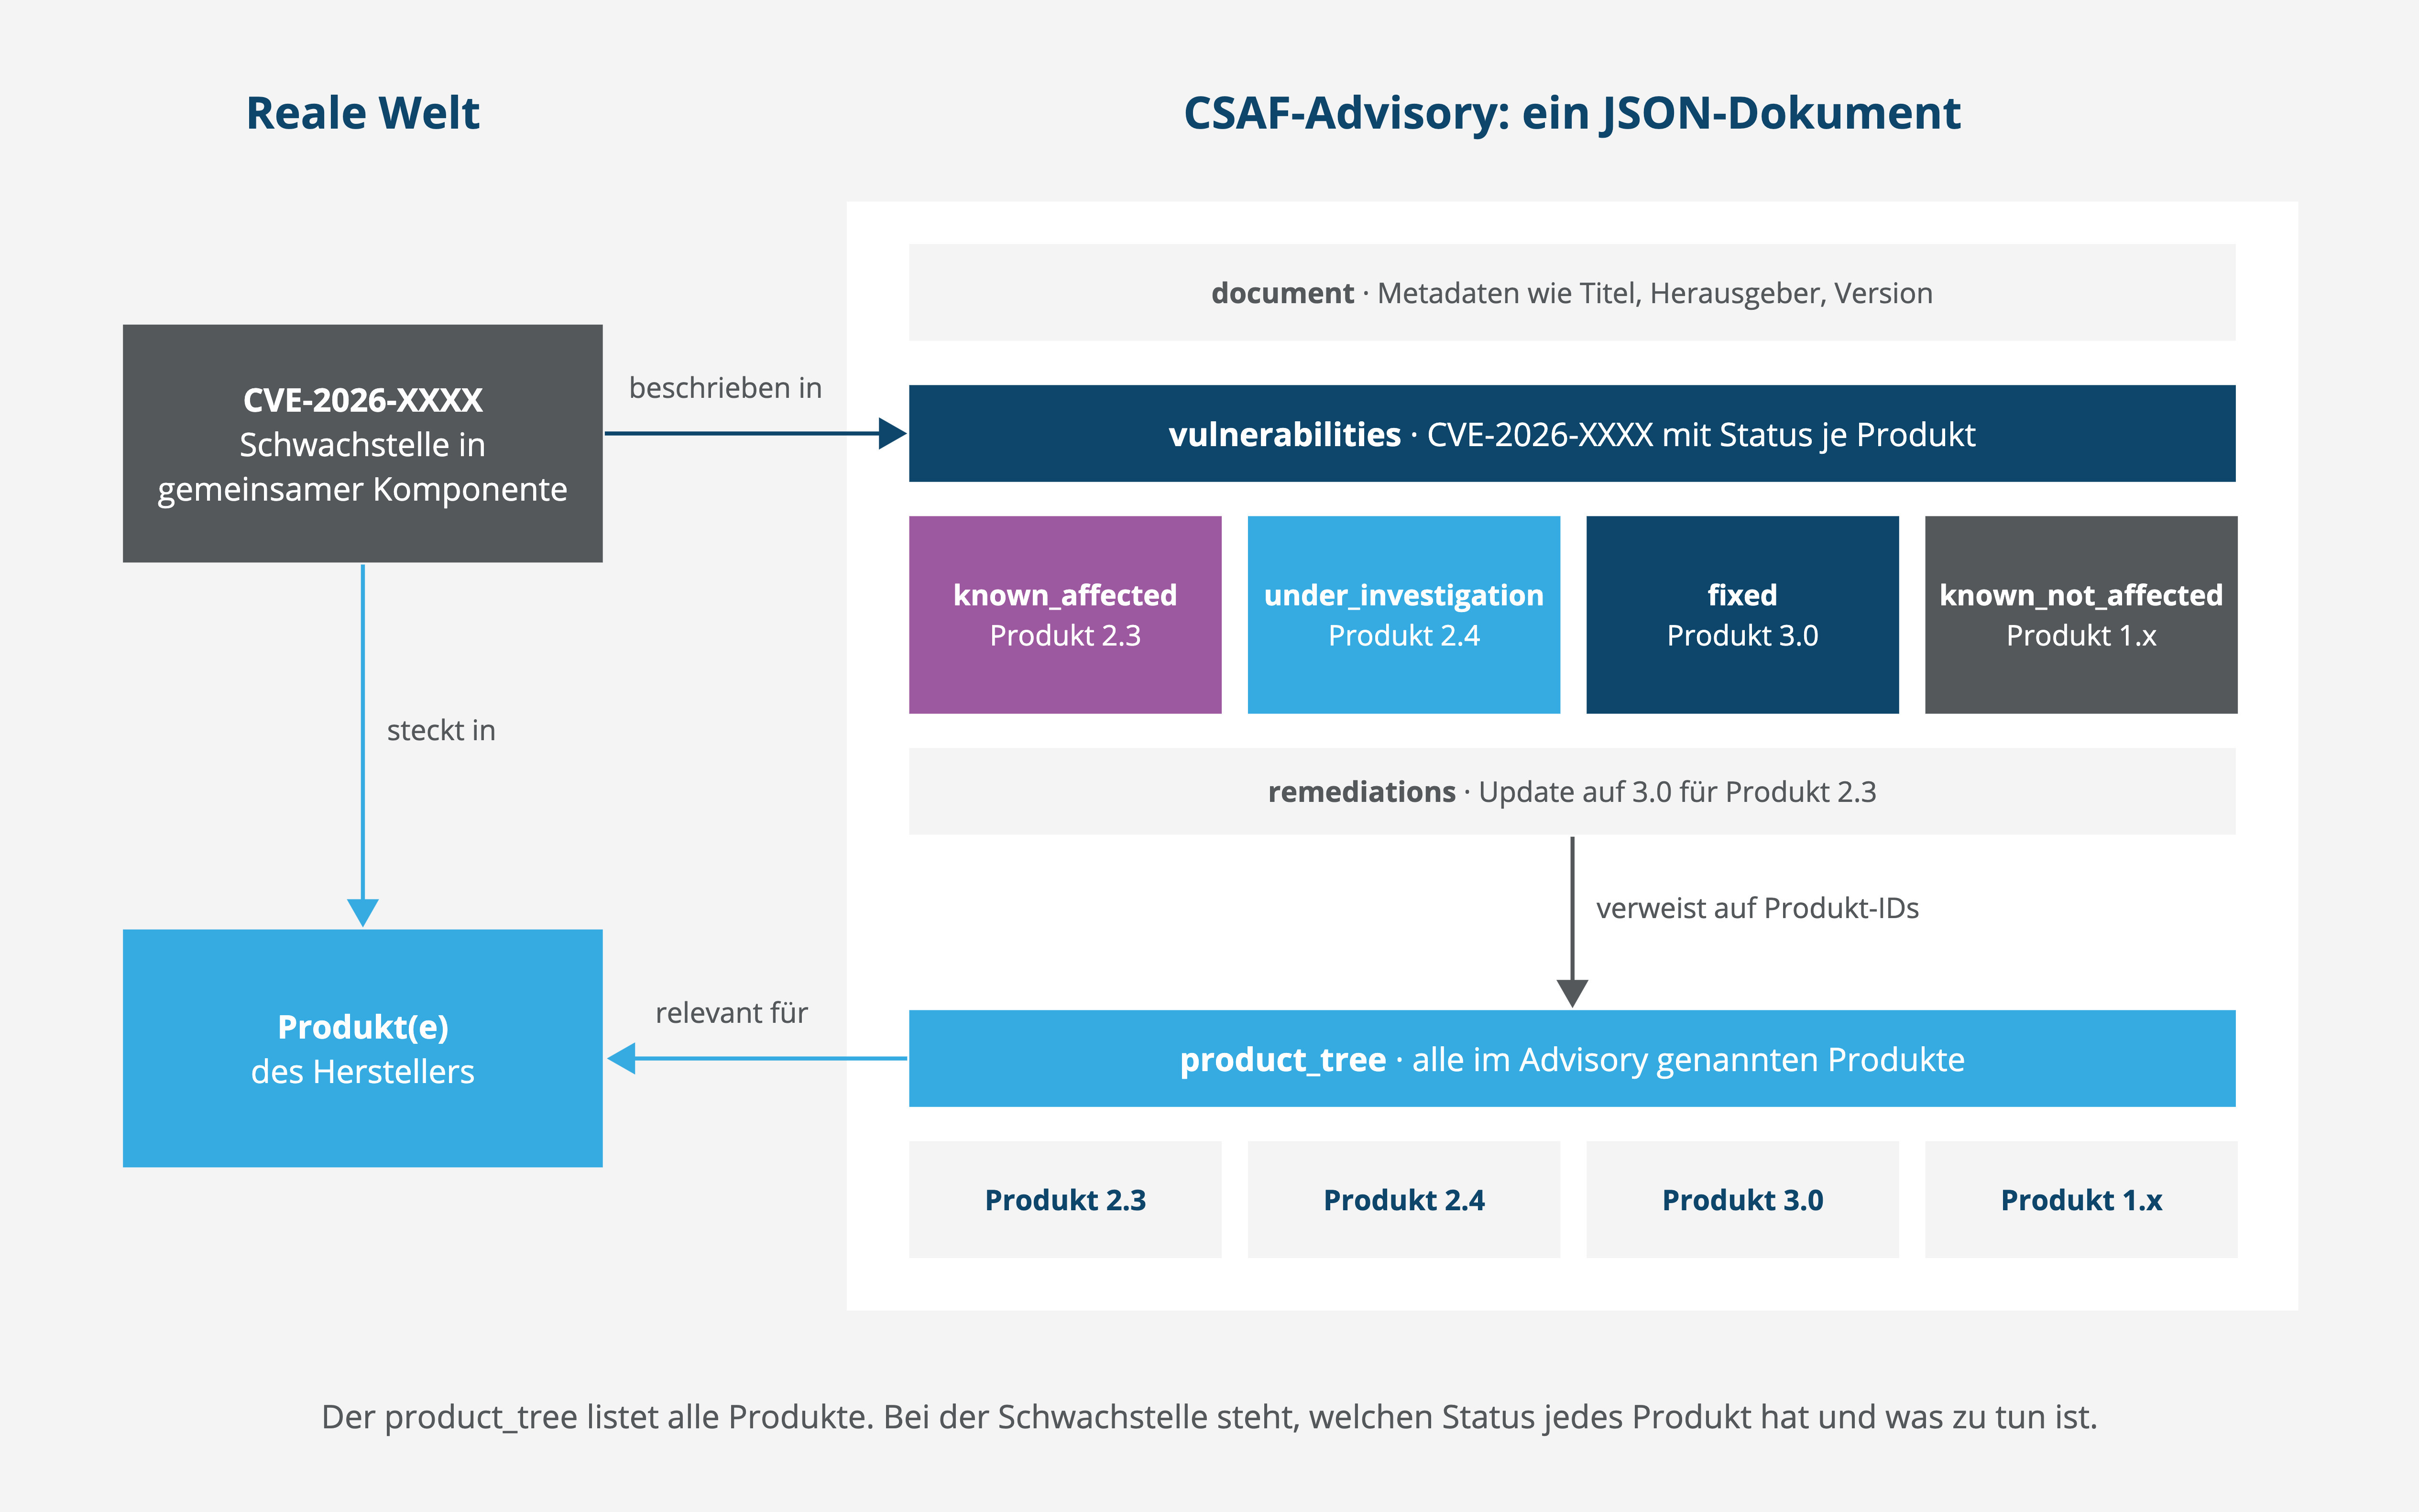
Sehr wichtig ist dabei die Angabe known_not_affected: Sie beantwortet die häufigste Kundenfrage oft schneller als jede andere. In einem CSAF-Advisory sieht das, stark vereinfacht, so aus:
"product_status": {
   "known_affected": ["EXAMPLE-2.3"],
   "under_investigation": ["EXAMPLE-2.4"],
   "fixed": ["EXAMPLE-3.0"],
   "known_not_affected": ["EXAMPLE-1.x"]
}
Einträge wie „EXAMPLE-2.3“ sind Produkt-IDs. Sie werden an anderer Stelle im Advisory, im sogenannten Produktbaum, einem konkreten Produkt und einer Version zugeordnet.
Für jede betroffene Produktgruppe lassen sich passende Maßnahmen wie ein Update oder ein Workaround angeben. So wird aus einer allgemeinen Warnung eine konkretere Antwort auf die Frage: „Was bedeutet diese Schwachstelle für genau das Produkt, das ich einsetze?“
Bei einer PDF-Meldung muss ein Kunde Produktnamen und Versionen oft erst aus dem Text herausziehen und mit dem eigenen Bestand abgleichen. In einem CSAF-Advisory liegen Produktbezug und Status strukturiert vor. Ein automatisierter Abgleich ist möglich, wenn beide Seiten passende Kennungen verwenden, etwa CPE oder Package-URL (PURL). Andernfalls kann dieselbe Struktur zumindest die manuelle Prüfung vereinheitlichen.
Ändert sich der Stand, etwa weil die Analyse für Version 2.4 abgeschlossen ist und ein Update bereitsteht, aktualisiert der Hersteller das Advisory. Empfänger können die neue Information verarbeiten, statt Unterschiede zwischen mehreren E-Mail-Fassungen von Hand zu suchen. Weil der Produktbezug eindeutig ist, lässt sich ein Advisory auch gezielter an die zuständigen Teams weiterleiten.
CSAF legt dabei die Struktur der Informationen fest. Der Standard beschreibt zwar auch standardisierte Verteilwege, schreibt aber keinen bestimmten Kanal vor. Ein Hersteller kann seine Advisories weiterhin über etablierte Wege wie ein Sicherheitsportal oder einen Verteiler veröffentlichen. Der praktische Gewinn entsteht, wenn hinter diesen Wegen dieselben klar zugeordneten Produkt- und Abhilfedaten stehen. Teams können die Meldung dann in ihre bestehenden Abläufe aufnehmen und dort, wo es sinnvoll ist, automatisiert verarbeiten.
Das gewinnt an Bedeutung, wenn Teile des Schwachstellenmanagements künftig von KI-gestützten oder agentischen Systemen übernommen werden. Solche Systeme brauchen eindeutige, maschinenlesbare Angaben zu Produkt, Status und Abhilfe. Ein strukturiertes Advisory lässt ihnen weniger Spielraum für Fehldeutungen als ein Fließtext.
Der Nutzen stellt sich nicht von selbst ein, nur weil eine Meldung im CSAF-Format vorliegt. Der Hersteller muss seine Produktstruktur und Betroffenheitsbewertung korrekt pflegen. Der Empfänger braucht passende Produktdaten und Prozesse, um die Informationen aufzunehmen.
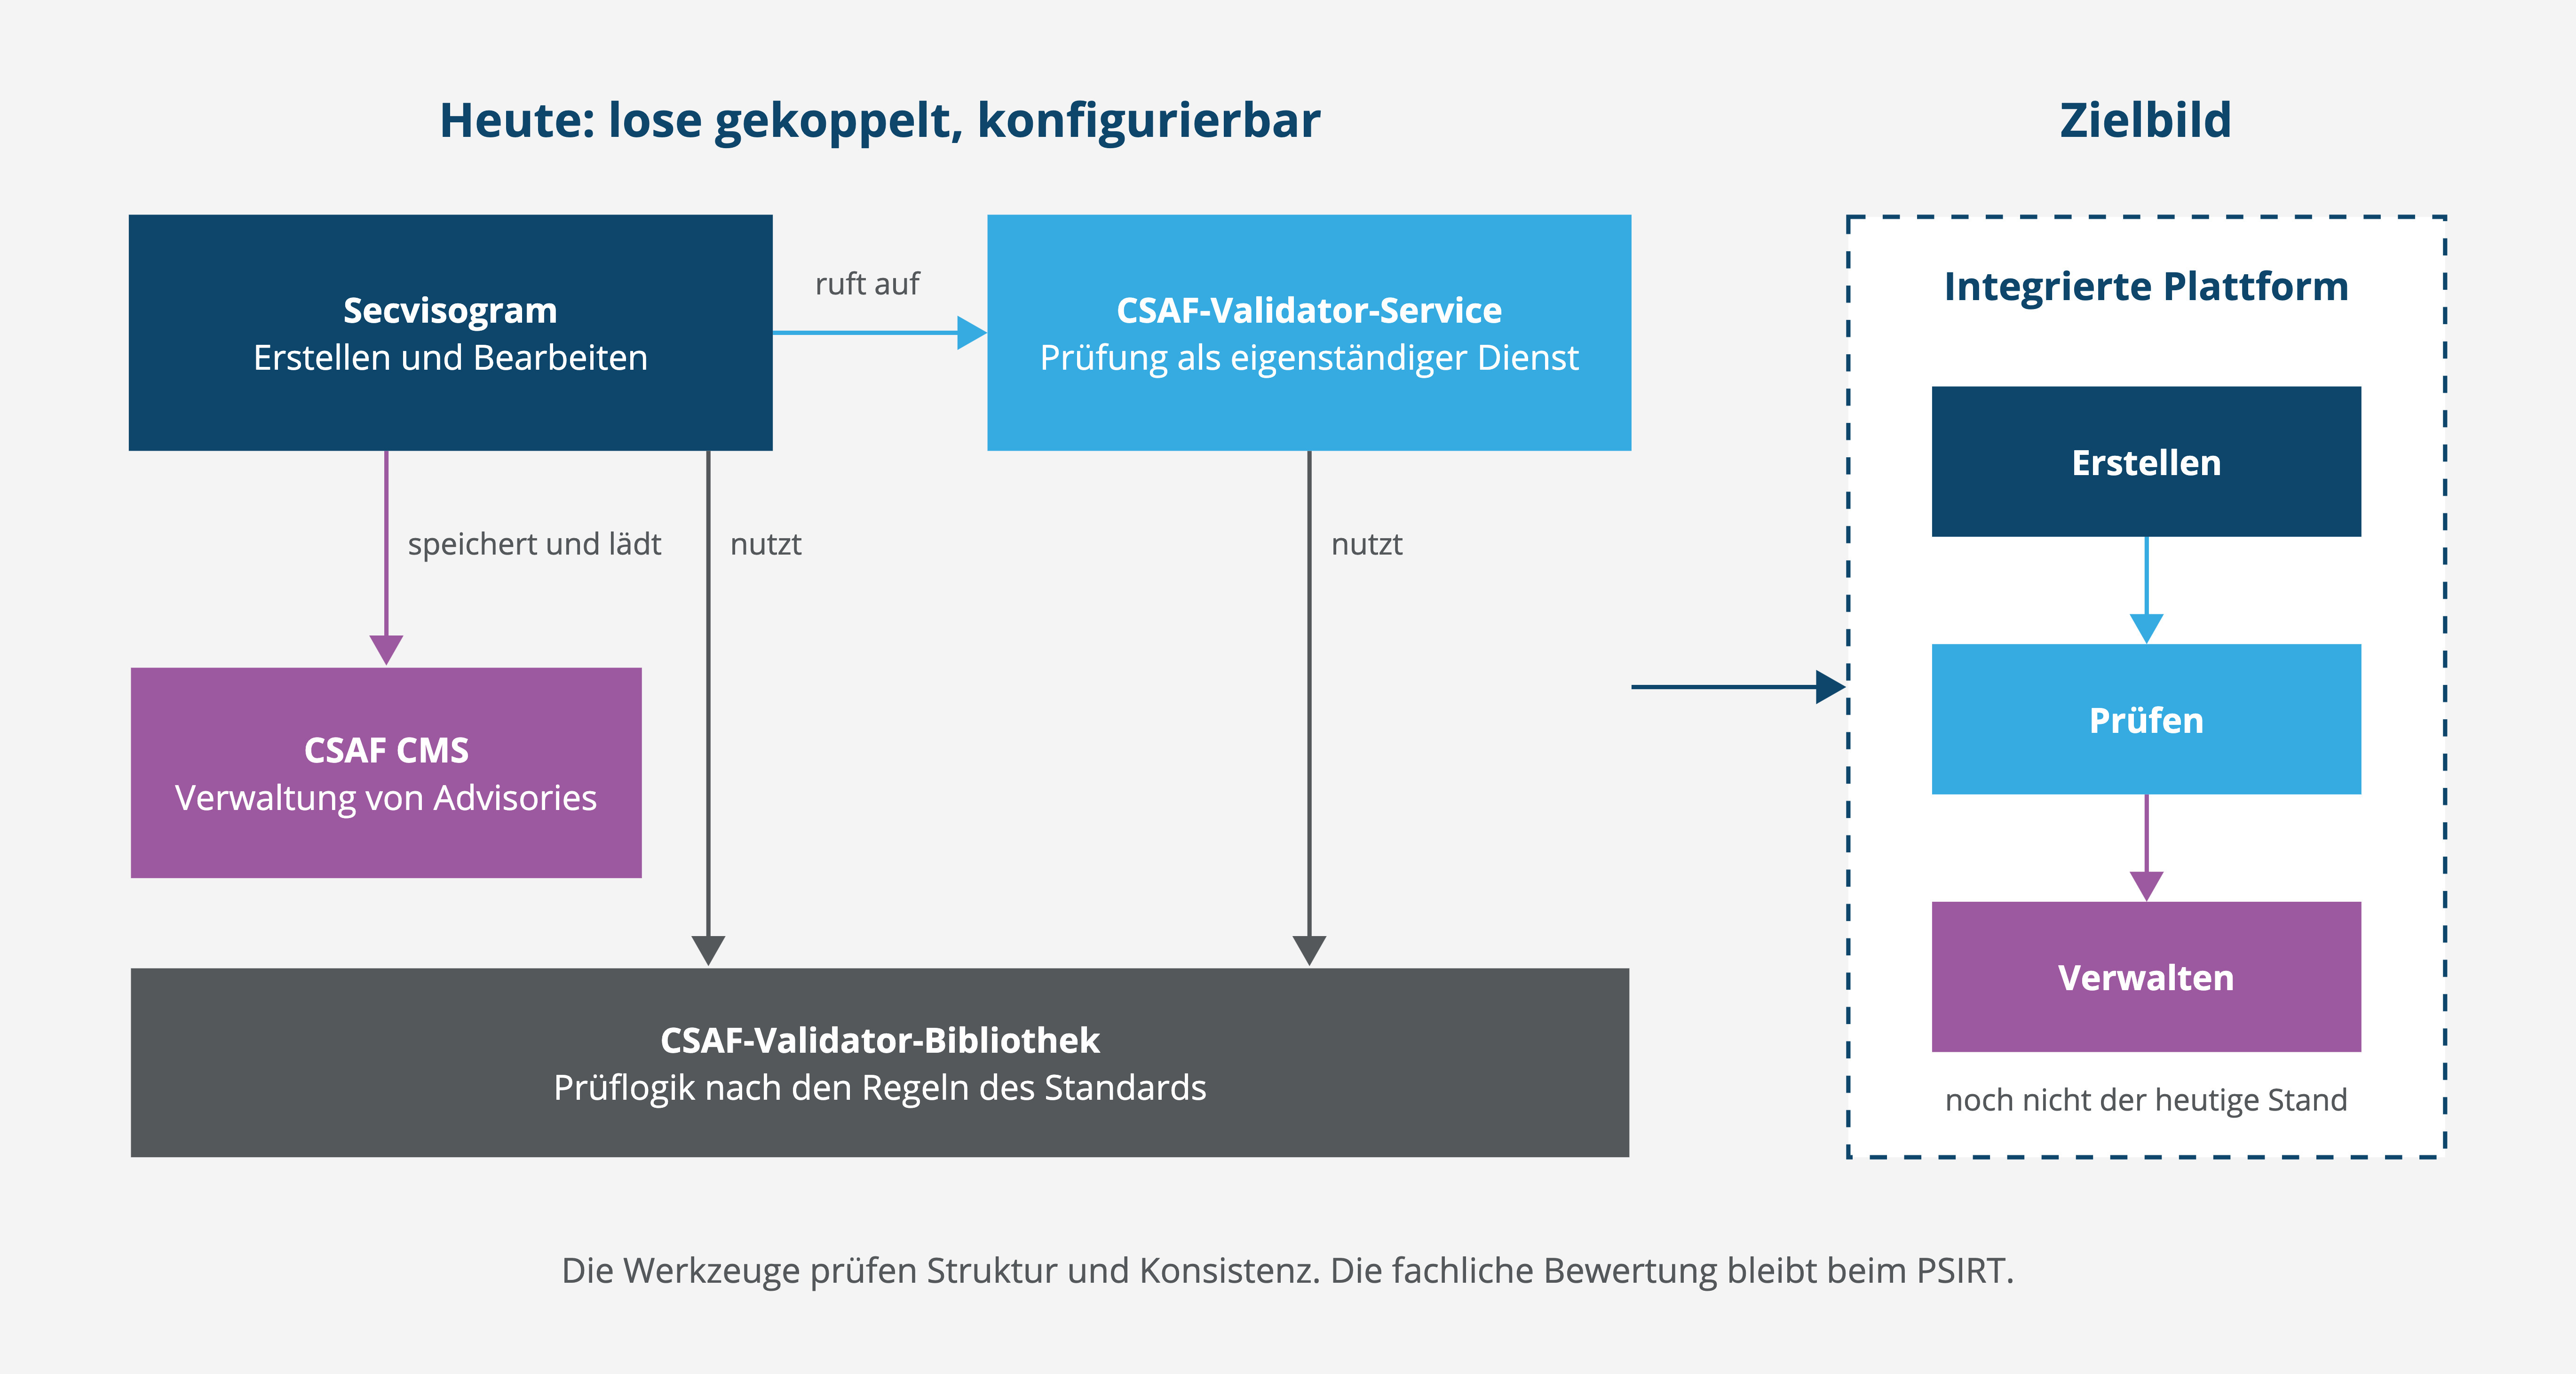
Damit der Standard im Alltag funktioniert, braucht es passende Werkzeuge. Seit 2021 entwickeln wir im Rahmen von Ausschreibungen für das BSI CSAF-Werkzeuge und pflegen und erweitern sie nach den fachlichen Anforderungen des BSI. Sie unterstützen die Erstellung, Prüfung und Verwaltung von Advisories:
Die fachliche Bewertung bleibt beim PSIRT. Die Werkzeuge prüfen Struktur und Konsistenz, sie ersetzen keine Analyse.
Die Werkzeuge lassen sich einzeln einsetzen oder so konfigurieren, dass sie zusammenarbeiten. So kann der Editor etwa den Validator-Service für die Prüfung aufrufen oder Advisories über das CSAF CMS speichern und laden. Teams können also mit einem Werkzeug beginnen und weitere nach Bedarf ergänzen. Secvisogram unterstützt neben CSAF 2.0 bereits die kommende Version 2.1 des Standards.
Die Werkzeuge sind quelloffen verfügbar. Wer sie in die eigene Umgebung einbinden möchte, etwa in bestehende Ticket-, Freigabe- oder Veröffentlichungsprozesse, muss sie dafür meist anpassen und konfigurieren. Dabei unterstützen wir gern. Auf Wunsch übernehmen wir auch den Betrieb, damit sich PSIRT-Teams auf die fachliche Bewertung konzentrieren können.
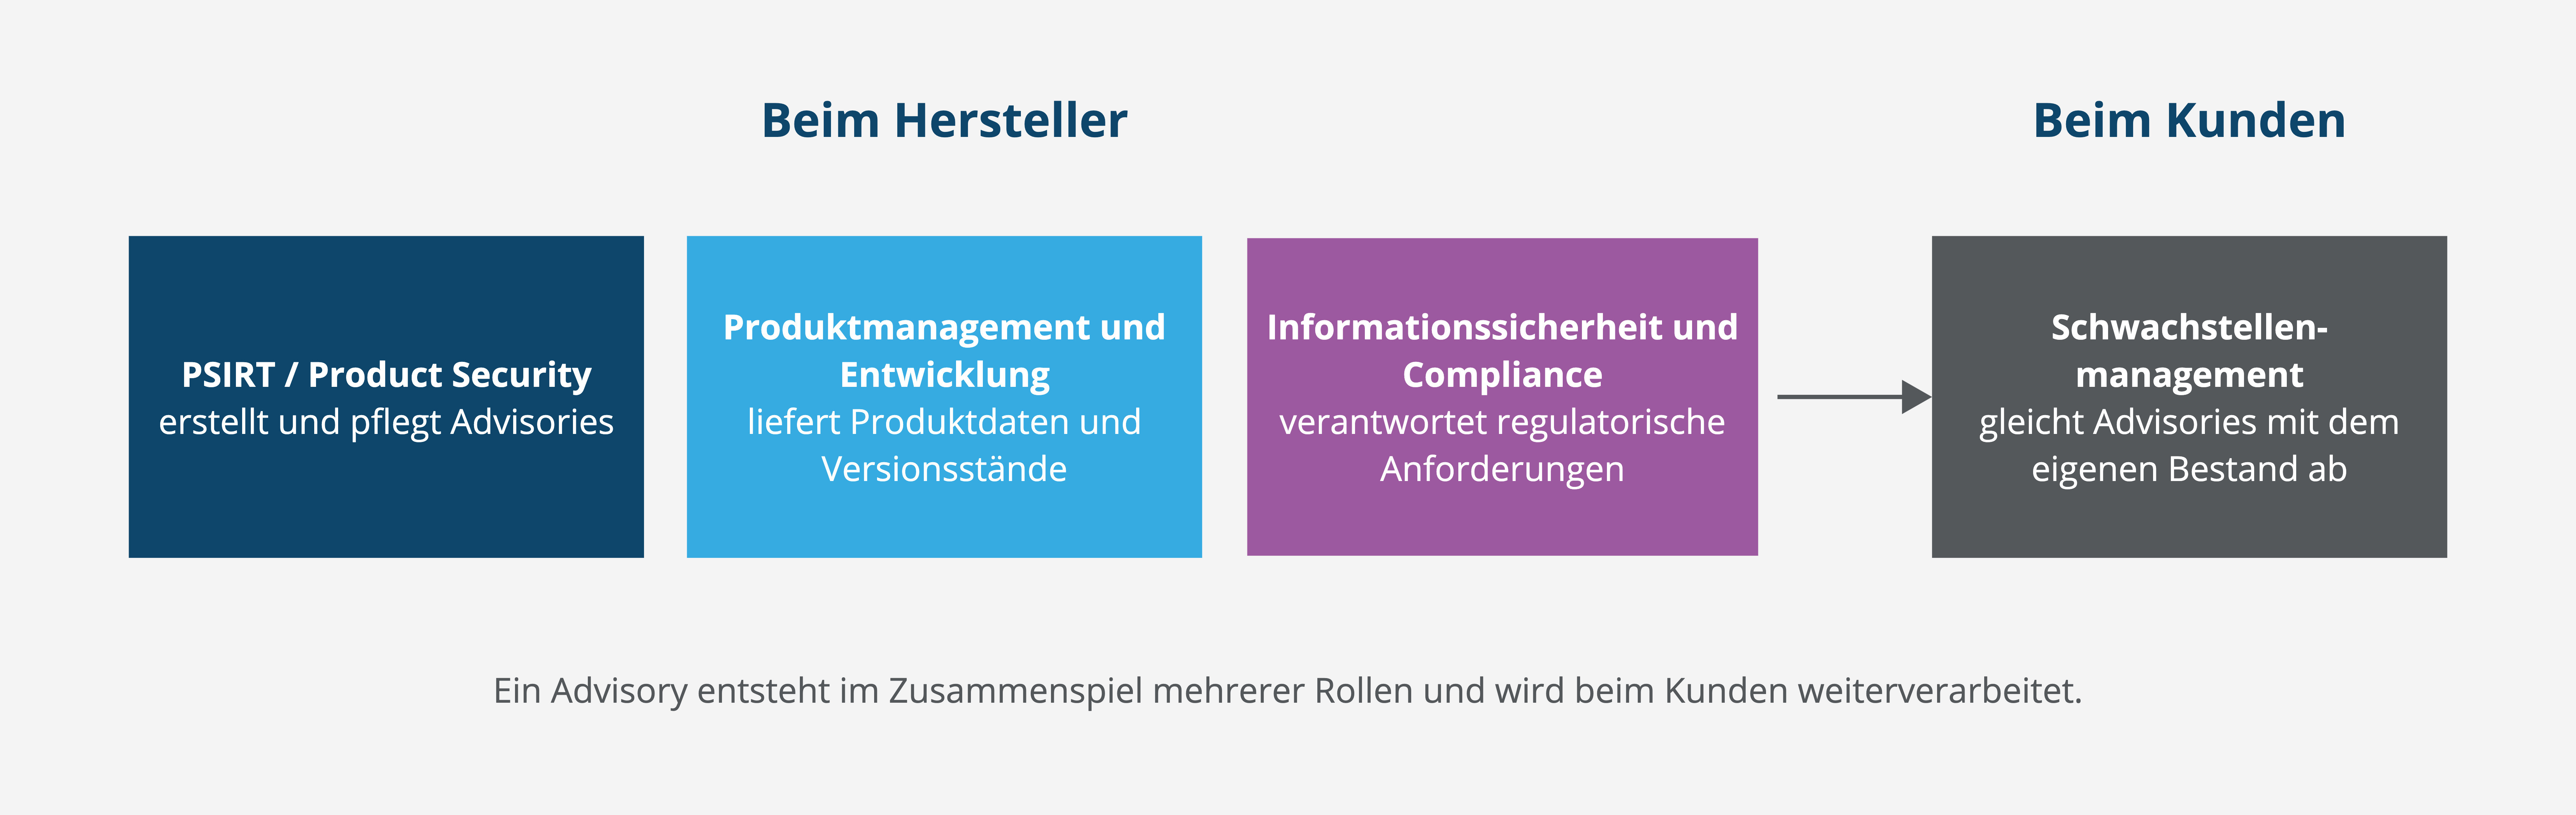
Für ein PSIRT, das CSAF einführen möchte, sind einige praktische Fragen entscheidend:
Wenn diese Zuständigkeiten geklärt sind, kann ein strukturiertes Format seine Stärken ausspielen: Informationen lassen sich einheitlicher veröffentlichen und auf Empfängerseite leichter in bestehende Prozesse einordnen.
Genau an dieser Verbindung von Standard, fachlichen Anforderungen und Werkzeugen arbeiten wir im Auftrag des BSI.
OASIS: Common Security Advisory Framework Version 2.0: https://docs.oasis-open.org/csaf/csaf/v2.0/csaf-v2.0.html
OASIS: CSAF v2.0 als ISO/IEC 20153 anerkannt (Mai 2025): https://www.oasis-open.org/2025/05/20/csaf-v2-approved-as-iso-iec-international-standard
Secvisogram auf GitHub: https://github.com/secvisogram/secvisogram
CSAF CMS Backend: https://github.com/secvisogram/csaf-cms-backend
CSAF-Validator-Service: https://github.com/secvisogram/csaf-validator-service
Über uns
eXXcellent solutions steht für individuelle Software. Seit 25 Jahren verbinden wir technologische Exzellenz mit Innovationskraft – für Lösungen, die wirken und Unternehmen, die über den Standard hinaus wollen. Dabei decken wir das gesamte Spektrum der Softwareentwicklung ab.
Sie setzen CSAF ein, wollen Ihre Advisory-Prozesse weiterentwickeln oder Anforderungen konfigurieren?
Wir übernehmen auch den Betrieb für Sie, sodass sich Ihre PSIRT-Teams auf die fachliche Bewertung konzentrieren können.